Know-how
Führungskultur verankern: Warum Werte allein nicht reichen
Marc Pfyffer · 04.06.2026 · 5 Minuten Lesezeit
Kaum ein Thema beschäftigt Schweizer Geschäftsleitungen im Jahr 2026 so sehr wie KI und Datenschutz. KI-Tools sind längst Teil des Arbeitsalltags, häufig schneller, als interne Richtlinien mithalten können. Wie lassen sich Datenschutz und KI verbinden, ohne Innovation auszubremsen? Wir haben mit Roger Tanner gesprochen, der seit fast 30 Jahren in der Schweizer IT tätig ist und im KI-Programm von Pfyffer Partner die Perspektive der Informationssicherheit und des Datenschutzes einbringt.
«Mein Name ist Roger Tanner. Ich bin seit bald 30 Jahren in der Informatik unterwegs, durfte dabei vieles erleben und befasse mich aktuell mit Informationssicherheit und Datenschutz sowie mit KI und KI-Einführungen.»
 Roger Tanner Informationssicherheit und Datenschutz, achieva GmbH
Roger, du bist seit Jahrzehnten in der Schweizer IT. Wenn du heute, im Jahr 2026, auf das Thema Informationssicherheit und Datenschutz schaust, wo stehen wir wirklich?
«Das Thema hat sich verschoben. Früher war Datenschutz eine Compliance-Übung der Rechtsabteilung. Heute ist es Chefsache und ein klares Muss.
Nicht, weil man sich damit profilieren könnte, sondern weil es schlicht erwartet wird. Nach all den öffentlichen Datenpannen erwarten Kundinnen, Mitarbeitende und Geschäftspartner von der Geschäftsleitung, dass sie zeigt: Das ist uns wichtig. Wir übernehmen Verantwortung.
Datenschutz ist zum Hygienefaktor geworden. Wer ihn nicht ernst nimmt, verliert Vertrauen, und zwar schnell. Wer ihn ernst nimmt, bleibt im Geschäft.
Was sich nicht verändert hat: dieselben Baustellen wie vor fünf Jahren. Wer hat Zugriff auf was? Wo liegen unsere Daten? Was passiert bei einem Hack?
Was sich vor allem verändert hat, ist die Geschwindigkeit. Mit KI haben wir eine Technologie, die in Sekunden Daten verarbeitet, und genau dort öffnen sich die neuen Baustellen. Nicht, weil Datenschutz schwieriger wäre, sondern weil die Mitarbeitenden schneller sind als die Regelwerke ihrer Firma.
Mein Fazit für 2026: Bei den meisten Schweizer Unternehmen ist Datenschutz formal angekommen. Operativ noch nicht überall.»
Was muss ich als Schweizer Unternehmen 2026 zum Thema KI und Datenschutz wirklich wissen, kompakt?
«Drei Dinge, mehr nicht.
Erstens: Das revidierte Datenschutzgesetz (revDSG) gilt seit September 2023. Dazu kommt: Wer in der EU Kunden hat, also fast jedes Schweizer Unternehmen, muss zusätzlich die DSGVO erfüllen. Die gute Nachricht: revDSG und DSGVO sind zu rund neunzig Prozent deckungsgleich.
Zweitens: Die Schweiz wird kein eigenes KI-Gesetz schaffen. Der Bundesrat hat im Februar 2025 entschieden, die KI-Konvention des Europarats zu ratifizieren, die deutlich milder ist als der EU AI Act. Wer EU-Berührung hat, schaut trotzdem direkt auf den EU AI Act. Damit vermeidet man zwei Implementationen.
Drittens, und das wird oft übersehen: Wir haben in der Schweiz drei strafrechtlich geschützte Geheimnisse, das Berufsgeheimnis nach Artikel 321 Strafgesetzbuch (für Anwälte, Notare, Ärzte, Revisoren, Psychologen), dazu Bank- und Amtsgeheimnis. Wer einen Klientenfall in ein öffentliches ChatGPT-Fenster tippt, riskiert eine Strafanzeige mit Freiheitsstrafe bis zu drei Jahren. Das wird massiv unterschätzt.
Und damit eines klar ist: Der EDÖB hat öffentlich festgehalten, dass das Schweizer Datenschutzgesetz direkt auch für KI gilt. Es braucht kein Spezialgesetz.»
Festzuhalten bleibt: Das neue Datenschutzgesetz der Schweiz, als revDSG beziehungsweise DSG Schweiz bekannt, ist auch das massgebende Regelwerk für KI. Wer sich mit dem Stichwort «KI DSGVO» beschäftigt oder prüft, wie das neue Datenschutzgesetz und der KI-Einsatz zusammenspielen, sucht also nicht nach einem Spezialgesetz, sondern wendet das bestehende Datenschutzrecht konsequent auf KI-Anwendungen an.
Rogers Dreisatz macht deutlich: Die Schweiz reguliert KI nicht über ein eigenes Gesetz, sondern über bestehendes Recht, allen voran das revidierte Datenschutzgesetz. Dieser Ansatz unterscheidet sich spürbar von dem, was rund um den Globus passiert.
Die Europäische Union geht den entgegengesetzten Weg. Mit dem EU AI Act hat sie das weltweit erste umfassende KI-Gesetz geschaffen, ein risikobasiertes Regelwerk, das KI-Anwendungen von «minimales Risiko» bis «inakzeptabel» einteilt und je nach Einstufung strenge Pflichten auferlegt. Die Vorgaben treten gestaffelt in Kraft: verbotene Praktiken zuerst, Hochrisiko-Systeme später.
Die Schweiz hat sich bewusst dagegen entschieden, diesen Weg zu kopieren. Statt eines Spezialgesetzes setzt der Bundesrat auf die KI-Konvention des Europarats und auf technologieneutrale Anpassungen im bestehenden Recht, ein leichteres, prinzipienbasiertes Regime mit jenem Pragmatismus, für den der Schweizer Regulierungsansatz bekannt ist.
International ist das Bild noch heterogener. Die USA verfügen über kein einheitliches Bundesgesetz, sondern über ein Geflecht aus Einzelregelungen, Recht der Bundesstaaten und Behörden-Leitlinien. Grossbritannien verfolgt einen ausdrücklich innovationsfreundlichen, sektoralen Kurs. China reguliert KI eng und staatlich gesteuert, mit starkem Fokus auf Inhaltskontrolle.
| Region | Regulierungs-Ansatz | Kerninstrument | Relevanz für Schweizer KMU |
|---|---|---|---|
| Schweiz | Prinzipienbasiert, technologieneutral | revDSG + KI-Konvention des Europarats | Direkter rechtlicher Rahmen |
| EU | Risikobasiert, umfassend, gestaffelt | EU AI Act | Hoch, sobald EU-Bezug besteht |
| USA | Patchwork, sektoral | Executive Orders, State-Gesetze | Bei US-Cloud oder US-Niederlassung |
| UK | Innovationsfreundlich, sektoral | Prinzipien + Branchen-Kodizes | Bei UK-Geschäft |
| China | Streng, staatlich gesteuert | Algorithmen- und KI-Regulierungen | Bei China-Geschäft oder dortigen Modellen |
Für Schweizer Unternehmen ergibt sich daraus eine paradoxe Lage: Wer Kundinnen, Lieferanten oder Niederlassungen in der EU hat, und das trifft auf fast jedes exportorientierte KMU zu, richtet sich faktisch ohnehin nach dem strengeren EU-Massstab. Allen anderen empfiehlt sich, gleich nach dem höchsten anwendbaren Standard zu planen und sich so, wie Roger es nennt, die zweite Implementation zu ersparen.
Du sagst, Mitarbeitende seien schneller als die Regelwerke. Was meinst du damit konkret?
«Die mit Abstand grösste Baustelle heisst Schatten-KI. Die Mitarbeitenden setzen KI längst ein, aber mit ihrem privaten Account, an der IT vorbei. Aktuelle Studien zeigen: Über siebzig Prozent geben Firmendaten in KI-Tools ein. Über achtzig Prozent davon nutzen persönliche Accounts.
Konkret: Während die Geschäftsleitung noch diskutiert, ob man KI einführen soll, wird KI längst eingesetzt, nur ohne Regeln, ohne Vertrag, ohne Übersicht.
Das zweite grosse Thema ist die fehlende Awareness, dass keine Personendaten in den Prompt gehören. Wer schreibt: ‹Erstelle mir eine Performance-Review für Hans Peter Müller, Hintergasse, mit folgenden Schwächen …›, hat gerade eine Personalakte an einen US-Anbieter weitergegeben.
Die Lösung ist banal einfach: Platzhalter oder anonyme Namen. Hans Muster und Petra Muster sind in der Schweiz Stammgäste, sie funktionieren auch in der KI.»
Schatten-KI in Zahlen: Über 70 % der Mitarbeitenden geben Firmendaten in KI-Tools ein, über 80 % davon über private Accounts, an der IT vorbei.
Wie entscheidet man im Alltag die Frage «Welches Tool ist sicher genug?»
«Bei der Tool-Wahl benutze ich gerne ein Bild, das jeder versteht.
Eine Gratis-KI ist wie eine Postkarte.
Was du schreibst, kann grundsätzlich jeder lesen: Anbieter, Trainingsmodell, im schlimmsten Fall ein Dritter. Möchtest du, dass deine Verträge auf einer Postkarte unterwegs sind? Vermutlich nicht.
Eine kommerzielle Firmenlizenz wie ChatGPT Enterprise oder Microsoft Copilot mit Geschäftslizenz ist wie ein Brief. Vertraglich abgesichert, kein Training auf den Daten. Für die meisten Unternehmen genügt das.
Und dann gibt es Lösungen wie VARIOS AI, eine AI-Governance-Plattform, die zwischen Mitarbeitende und KI-Modelle geschaltet wird. Sie filtert sensible Daten heraus, bevor sie das Haus verlassen, protokolliert die Nutzung und gibt der IT die Kontrolle zurück. Das ist der Aktenkoffer mit Schloss.
Postkarte, Brief oder Aktenkoffer: Diese drei Bilder kann sich jeder merken. Und plötzlich wird die Tool-Wahl konkret.»
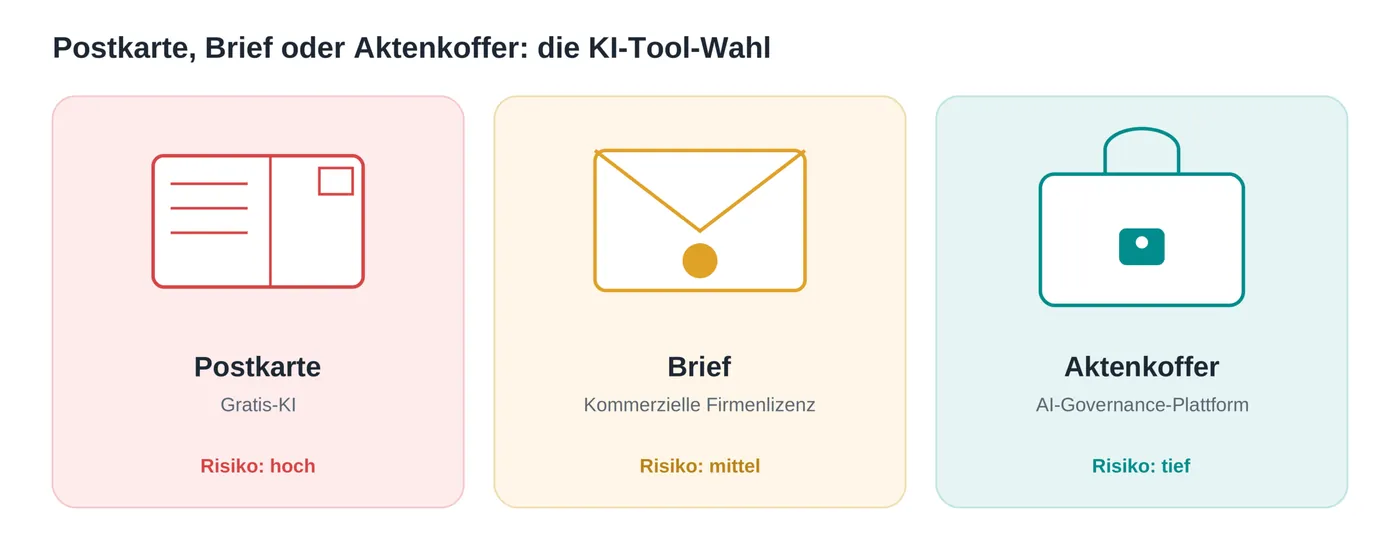
| Kriterium | Postkarte | Brief | Aktenkoffer |
|---|---|---|---|
| Tool-Klasse | Gratis-KI | Kommerzielle Firmenlizenz | AI-Governance-Plattform |
| Beispiele | ChatGPT Free, Gemini Free | ChatGPT Enterprise, Microsoft Copilot (Geschäftslizenz) | VARIOS AI und vergleichbare Plattformen |
| Absicherung (AVV) | Keine | Ja | Ja, plus techn. Kontrollen |
| Training auf den Daten | Möglich | Nein | Nein, mit techn. Filterung |
| Geeignet für | Nur öffentliche Inhalte | Standard-Geschäftsdaten | Sensible und regulierte Daten |
| Risiko-Niveau | Hoch | Mittel | Tief |
Faustregel:
Je sensibler die Daten, desto weiter rechts in der Tabelle.
Für regulierte Branchen kommt nur der Aktenkoffer infrage.
Für die Praxis heisst das: Wer ChatGPT datenschutzkonform nutzen will, kommt mit der kostenlosen Variante nicht weit.
Die häufig gegoogelte Frage, ob ChatGPT DSGVO-konform ist, lässt sich seriös nur mit einer Enterprise-Lizenz oder einer vorgeschalteten Governance-Plattform mit Ja beantworten.
Für DSGVO-konforme KI, und für den ChatGPT-Datenschutz in der Schweiz generell, sind eine vertragliche Absicherung und der Verzicht auf Training mit den eigenen Daten das absolute Minimum.
Genau hier setzt das Thema AI Governance an: Plattformen für AI Compliance in der Schweiz schieben sich zwischen Nutzer und Modell, erzwingen die Regeln technisch und liefern die Nachweise, die Datenschutz und Revision verlangen.
Du hast die Werkzeuge geklärt. Aber wo sollten die Daten physisch eigentlich landen, wie wichtig ist der Standort?
«Sehr wichtig, und es ist eine ganz andere Frage als die Tool-Wahl. Die Tool-Wahl entscheidet, wie sicher der Transport ist. Der Datenstandort entscheidet, in welchem Rechtsraum die Daten landen.
Grundsätzlich: Eine Auftragsbearbeitungsvereinbarung, die AVV, ist immer Pflicht, sobald ich an einen Dienstleister auslagere. Egal ob Schweiz, EU oder Drittland.
Der Unterschied liegt im Schutzniveau. Innerhalb der Schweiz oder EU reicht die AVV in der Regel aus. Bei einem Drittland, typischerweise den USA, kommen zusätzliche Schutzmassnahmen dazu: Standardvertragsklauseln, Angemessenheitsbeschlüsse, eine Prüfung der Rechtsverhältnisse im Zielland.
Und genau dort ist der Knackpunkt: Auch eine perfekt formulierte AVV schützt nicht vor einem US-Behördenzugriff. Sie ist die notwendige Grundlage, aber kein Schutzschild.
Meine Faustregel: Datenbearbeitung möglichst in der Schweiz oder EU halten. Bei Berufsgeheimnis-Trägern und sensiblen Datenklassen ist das nicht nice to have, das ist Pflicht.»
Welche konkreten Massnahmen würdest du jedem Unternehmen empfehlen, das morgen KI breit einführen will?
«Fünf Punkte, in dieser Reihenfolge:
Mehr braucht es am Anfang nicht. Aber diese fünf Punkte braucht es wirklich.»
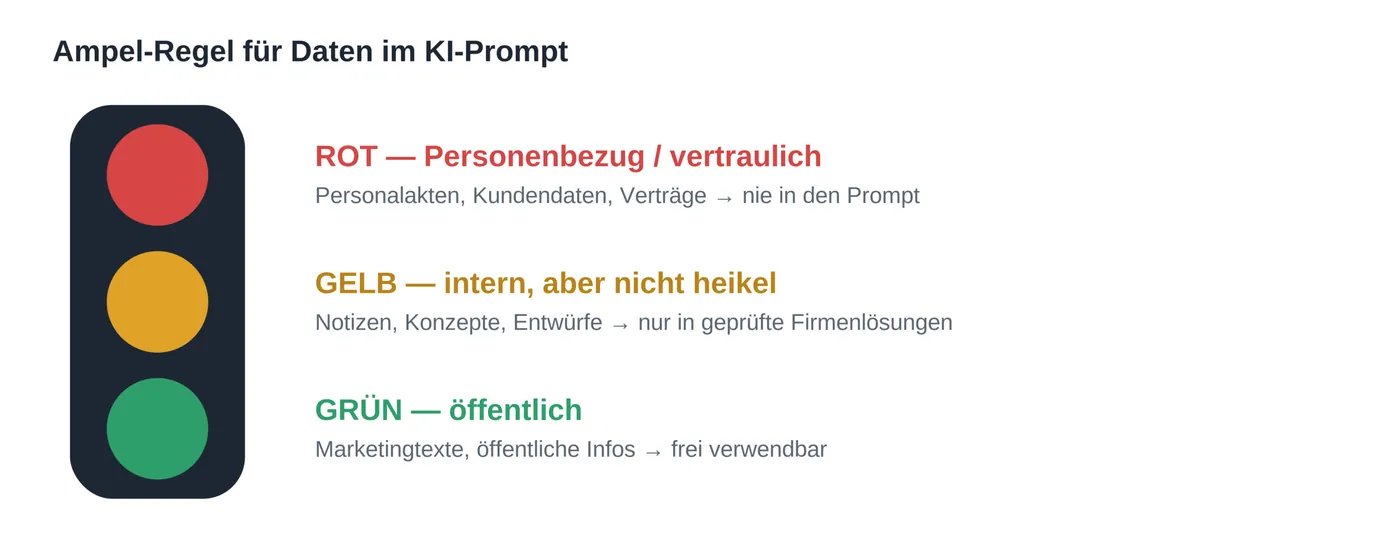
| Ampel | Datenklasse | Beispiele | Erlaubt im KI-Prompt? |
|---|---|---|---|
| ROT | Personenbezug oder Vertraulichkeit | Personalakten, Kundendaten, Verträge, Berufsgeheimnis-Inhalte | Nie. Anonymisieren oder gar nicht. |
| GELB | Intern, aber nicht heikel | Interne Notizen, Konzepte, Entwürfe | Nur in geprüfte Firmenlösungen. |
| GRÜN | Öffentlich | Marketingtexte, öffentliche Informationen | Frei verwendbar. |
Punkt fünf lohnt einen Zusatz: In vielen Betrieben ist dieser Anlaufpunkt der oder die Datenschutzbeauftragte. Ein Datenschutzbeauftragter ist in der Schweiz nicht für jedes Unternehmen Pflicht. Bei einer KI-Einführung ist die Rolle aber Gold wert, weil Fragen zu Datenschutz und KI dann eine klare Adresse haben. Wer keine eigene Stelle besetzen will, greift auf externe Datenschutzberatung zurück.
Diese Checkliste lässt sich ausdrucken und im Projekt-Kick-off durchgehen. Erst wenn alle fünf Häkchen gesetzt sind, ist die Basis sauber.
Die Bevölkerung ist beim Thema KI verunsichert. Was bedeutet das für Unternehmen, die KI in Kundenprozessen einsetzen?
«Die Verunsicherung ist real und sie ist gross. Aber sie hat nur am Rande mit Datenschutz zu tun, sie ist viel grundlegender. Ich höre immer wieder dieselben vier Ängste:
‹Verliere ich meinen Job?› Wenn eine Maschine in Sekunden schreibt und analysiert, wofür braucht es mich noch?
‹Eine Maschine entscheidet über mich.› Über meine Bewerbung. Über meinen Kreditantrag. Ich kann nicht nachfragen, ich kann nicht widersprechen.
‹Es geht zu schnell.› Eine KI antwortet in Sekunden. Wer kontrolliert das eigentlich?
‹Was, wenn sie falsch liegt?› KI klingt sehr überzeugend, auch wenn sie irrt.
Das sind die echten Themen. Wo die Daten landen, ist nicht das, was die Menschen nachts wach hält. Und diese Ängste hören nicht bei den Kunden auf, sie sind in jedem Unternehmen, bei jedem Mitarbeitenden.
Für Unternehmen heisst das: Die Antwort muss tiefer gehen. Der Mensch bleibt zuständig. KI ist ein Assistent, kein Entscheider.
Genau dasselbe gilt nach innen. Wenn ich die Belegschaft mit ‹KI ist gefährlich› abhole, habe ich verloren. Wenn ich sage: ‹Hier ist die Spielregel, hier ist die Schulung, und ihr werdet damit besser, nicht ersetzt›, dann gewinne ich.»
Was ist deine Rolle bei der KI-Einführung im Programm von Pfyffer Partner, und warum braucht es einen unternehmensweiten, nachhaltigen Ansatz?
«Meine Aufgabe ist, die Sicht der Informationssicherheit und des Datenschutzes ins Programm einzubringen, nicht als getrennten Block, sondern als integralen Teil. Ich vermittle die wichtigsten Punkte einprägsam, weise auf typische Stolperfallen hin und zeige Lösungswege. Kurz: Vertrauen geben, in einem Spezialthema, das viele Mitarbeitende verunsichert.
Warum unternehmensweit und nachhaltig? Weil Kultur Strategie und Konzept frisst. Diesen Satz hört man oft, er stimmt aber wirklich. Eine KI-Einführung ist kein IT-Projekt. Es ist ein Kulturprojekt.
KI wird die Arbeitswelt fundamental verändern. Genau darum ist das KI-Programm von Pfyffer Partner so wichtig: Es nimmt nicht nur die Tools in den Blick, sondern den Menschen. Und nur so entsteht nachhaltiger Mehrwert.»
«Eine KI-Einführung ist kein IT-Projekt. Es ist ein Kulturprojekt.»
Roger Tanner Informationssicherheit und Datenschutz, achieva GmbHKI und Datenschutz lassen sich in der Schweiz gut vereinbaren, sie verlangen aber Aufmerksamkeit auf Geschäftsleitungsebene. Die rechtlichen Grundlagen stehen mit dem revDSG längst bereit; die grössten Risiken sind hausgemacht: Schatten-KI, Personendaten im Prompt, der falsche Datenstandort. Wer Rogers fünf Sofortmassnahmen umsetzt, hat das Wesentliche im Griff (Firmentools statt Gratis-Accounts, Schulung und Awareness, Ampel-Regel für Daten, anonyme Namen im Prompt und einen klaren Anlaufpunkt) und behält im Blick, dass eine KI-Einführung am Ende kein IT-Projekt ist, sondern ein Kulturprojekt.
Gründer und Managing Partner. Transformationscoach, Change-Experte und Dozent für Leadership. Begleitet Organisationen seit über 20 Jahren in Kultur, Führung und Change.
So begleiten wir das Thema dieses Artikels in der Praxis.
Von der Strategie über Governance und Use Cases bis zur Befähigung und Verankerung.
Mehr erfahrenWo steht Ihre Organisation bei KI, und welches Handlungsfeld kommt als Nächstes? Der Selbsttest zeigt es in wenigen Minuten.
Mehr erfahrenMarc Pfyffer · 04.06.2026 · 5 Minuten Lesezeit
Marc Pfyffer · 29.05.2026 · 9 Minuten Lesezeit
Marc Pfyffer · 04.05.2026 · 9 Minuten Lesezeit
Annäherung kommt von Nähe. Das Beratungsgespräch ist kostenlos und unverbindlich. Gemeinsam klären wir:
Ihre Ansprechpersonen
Marc PfyfferGründer und Managing PartnerE-Mail schreibenLinkedIn
Kerstin RuferManaging PartnerE-Mail schreibenLinkedIn